Domain grundierfüller.de kaufen?
Wir ziehen mit dem Projekt
grundierfüller.de um.
Sind Sie am Kauf der Domain
grundierfüller.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain grundierfüller.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Grundierfüller LIQUI MOLY 6047 Grundierung hellgrau 400 mlBeschreibung Mehrzweckgrundierfüller für die Reparaturlackierung. Der hohe Feststoffgehalt ermöglicht ein optimales Ergebnis auch bei der Anwendung auf kleineren Reparaturstellen. Ideal für Spot-Repair-Anwendungen, besonders bei Durchschliffstellen. Mit sehr guten Haftungs- und Korrosionsschutzeigenschaften auch auf Problemuntergründen wie z. B. Aluminium und verzinktem Stahlblech. Isoliert hervorragend die Randzonen von Schleif- und Spachtelstellen. Einsatzgebiet Grundier- und Füllerarbeiten bei Reparaturlackierungen und Spot-Repair-Anwendungen. Für Arbeiten an Werksgrundierungen, Altlackierungen, Aluminium, verzinkten Stahlblechen und Kunststoffteilen. Mit allen gängigen Autolacksystemen überlackierbar. Dient als Grundlage für alle LIQUI MOLY-Klebe-/Dichtmassen. Anwendung Die zu bearbeitenden Oberflächen müssen trocken, sauber, rost-, fett- und trennmittelfrei sein. Problemuntergründe anschleifen. Dose mind. 2 Min. gut schütteln. Sprühabstand ca. 15 - 20 cm. Entweder kreisförmig oder in mehreren Kreuzgängen mit Zwischenabdunstung auftragen. Überlackierbar nach 10 - 15 Minuten mit allen gängigen Autolacken. Nach Gebrauch Steigrohr und Sprühkopf überkopf freisprühen bis nur noch Treibmittel austritt.18,32 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
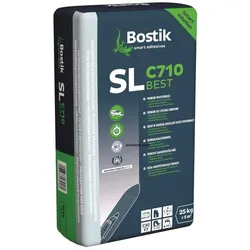
Bostik SL C710 Best Spachtelmasse Ausgleichsmasse Nivelliermasse 25 kg SackBostik SL C710 Best (Ehemaliger Name: Niboplan Best, Ardalan Best XL), 25 kg Sack. Dient im Innenbereich zum Spachteln, Ausgleichen und Nivellieren von Estrichen, Schnellestrichen und Rohbetondecken. Kann auf harten, massiven Untergründen eingesetzt werden, speziell auf kritischen Untergründen, z. B. auf Altuntergründen mit alten wasserfesten Klebstoffresten. Für den Einsatz unter Parkettbelägen geeignet. Auch in industriellen Nutzräumen (besonders bei Gabelstaplerverkehr) kann die Spachtelmasse bei anschließender Anwendung einer geeigneten Beschichtung eingesetzt werden. In Schichtstärken von 1-15 mm in einem Arbeitsgang einsetzbar. Auf Gussasphaltestrichen für Schichtdicken von 3 bis max. 5 mm geeignet. Zementäre Premium Spachtel und Nivelliermasse, längere Verarbeitungszeit, pumpfähig mit dem Pumping Truck, schnelle Begehbarkeit (bereits nach 2-3 Stunden), streckbar, kurze Verlegereife, bereits nach 12 Stunden, besonders spannungsarm, besonders glatte Oberfläche, schnell hydraulisch abbindend, selbstverlaufend, optimaler Verlauf in dünnen Schichten, stuhlrollengeeignet ab 1 mm Schichtdicke, rakelfähig, dünnschichtig ausziehbar, geeignet als Untergrund für Parkettverlegungen ab 2 mm Schichtdicke, geeignet bei Gabelstaplerverkehr ab 3 mm Schichtdicke (bei anschließender Anwendung einer geeigneten Beschichtung) Giscode ZP 1, Emicode EC 1R - sehr emissionsarm Verbrauch : je 1mm Schichtstärke ca 1.5 kg je m2 Lagerung: kühl und trocken Lieferung: Bostik SL C710 Best (Ehemaliger Name: Niboplan Best), 25 kg Sack, grau Branchen: Handwerk, Baumeister, Bauherren, Hausbauer, Fertighausbau, Fliesen-Platten-Mosaikleger, Fuger , Abdichter, Bodenleger, Raumausstatter, Parkettleger, Estrichleger, Hobby und Heimwerker etc.. Umfangreiches Sortiment an Verarbeitungshilfen lieferbar. weitere Informationen siehe Download!63,19 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
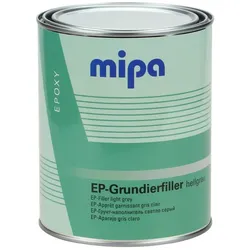
MIPA 2K Epoxy Grundierfüller 2:1 EP-Grundierung, 1Ltr.Chromatfreie 2K-Grundbeschichtung auf Basis Epoxidharz für Stahl, verzinkte Flächen und NE-Metalle mit sehr guten Korrosionsschutzeigenschaften. Einsatz als Naß-in-Naß Füller, Schleiffüller oder Haftvermittler. Überarbeitbar mit Polyesterspachtel nach forcierter Trocknung (30 Minuten / 60 - 80 ° C). Inhalt: 1 Liter Mischungsverhältnis: 2:1 mit EP-Härter E10 / E25 (nicht im Lieferumfang enthalten - bitte separat Härter E10 (kurz) oder E25 (normal) dazubestellen!)26,04 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Grundierung für ausgleichsmasse?
Welche Grundierung für Ausgleichsmasse ist die beste Wahl für dein Projekt? Es gibt verschiedene Arten von Grundierungen, die speziell für die Verwendung mit Ausgleichsmassen entwickelt wurden. Es ist wichtig, die richtige Grundierung zu wählen, um eine optimale Haftung und Haltbarkeit der Ausgleichsmasse zu gewährleisten. Einige Grundierungen sind speziell für saugende Untergründe wie Beton oder Estrich geeignet, während andere für nicht saugende Untergründe wie Fliesen oder Holz entwickelt wurden. Bevor du mit der Anwendung beginnst, solltest du sicherstellen, dass du die richtige Grundierung für deine spezifischen Anforderungen auswählst. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wo liegt der Unterschied zwischen Haftgrund, Grundierung und Tiefengrund?
Haftgrund, Grundierung und Tiefengrund sind alle Produkte, die vor dem Auftragen von Farbe oder Lack auf Oberflächen verwendet werden. Der Haftgrund dient dazu, die Haftung der Farbe auf schwierigen Untergründen zu verbessern. Die Grundierung wird verwendet, um die Oberfläche zu glätten, Unebenheiten auszugleichen und die Farbe gleichmäßig aufzutragen. Der Tiefengrund wird verwendet, um poröse Untergründe zu versiegeln und das Eindringen von Farbe oder Feuchtigkeit zu verhindern. **


Welche Arten von Ausgleichsmasse sind für die Untergrundvorbereitung vor dem Verlegen von Bodenbelägen am besten geeignet?
Fließspachtelmasse eignet sich gut für glatte Untergründe wie Estrich oder Beton. Nivelliermasse ist ideal für unebene Untergründe und gleicht Unebenheiten bis zu einer bestimmten Höhe aus. Schnell trocknende Ausgleichsmassen sind für Projekte mit Zeitdruck geeignet. **
Wird TMS Vorbereitungsmaterial benötigt?
Ja, für die Vorbereitung auf die Transkranielle Magnetstimulation (TMS) wird spezielles Vorbereitungsmaterial benötigt. Dieses Material umfasst in der Regel Informationen über den Ablauf der TMS-Behandlung, mögliche Risiken und Nebenwirkungen sowie Anweisungen zur Vorbereitung auf die Sitzungen. Es kann auch Übungen oder Aufgaben enthalten, die vor der TMS-Behandlung durchgeführt werden müssen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
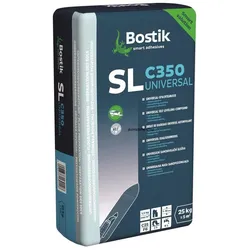
Bostik SL C350 Universal Spachtelmasse Ausgleichsmasse 25kg SackBostik SL C350 Universal (Ehemaliger Name: Niboplan U), 25 kg Sack. Universal Spachtelmasse zum Spachteln und Ausgleichen von Estrichen, Schnellestrichen und Rohbetondecken in Schichtdicken bis zu 10 mm im Innenbereich. Giscode: ZP 1, Emicode EC 1R - sehr emissionsarm, Estrichgüte CT-C25-F7 nach DIN EN 13813 selbstverlaufend, dünnschichtig ausziehbar, hydraulisch abbindend, geeignet als Untergrund für Parkettverlegungen ab 2 mm Schichtdicke in Verbindung mit PARFIX ELASTIC Verbrauch : je 1mm Schichtstärke ca 1.5 kg je m2 Lagerung: kühl und trocken Lieferung: Bostik SL C350 Universal (Ehemaliger Name: Niboplan U), 25 kg Sack, Farbe grau Branchen: Handwerk, Baumeister, Bauherren, Hausbauer, Fertighausbau, Fliesen-Platten-Mosaikleger, Fuger , Abdichter, Bodenleger, Raumausstatter, Parkettleger, Estrichleger, Hobby und Heimwerker etc.. Umfangreiches Sortiment an Verarbeitungshilfen lieferbar. weitere Informationen siehe Download!41,33 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Grundierfüller LIQUI MOLY 6047 Grundierung hellgrau 400 mlBeschreibung Mehrzweckgrundierfüller für die Reparaturlackierung. Der hohe Feststoffgehalt ermöglicht ein optimales Ergebnis auch bei der Anwendung auf kleineren Reparaturstellen. Ideal für Spot-Repair-Anwendungen, besonders bei Durchschliffstellen. Mit sehr guten Haftungs- und Korrosionsschutzeigenschaften auch auf Problemuntergründen wie z. B. Aluminium und verzinktem Stahlblech. Isoliert hervorragend die Randzonen von Schleif- und Spachtelstellen. Einsatzgebiet Grundier- und Füllerarbeiten bei Reparaturlackierungen und Spot-Repair-Anwendungen. Für Arbeiten an Werksgrundierungen, Altlackierungen, Aluminium, verzinkten Stahlblechen und Kunststoffteilen. Mit allen gängigen Autolacksystemen überlackierbar. Dient als Grundlage für alle LIQUI MOLY-Klebe-/Dichtmassen. Anwendung Die zu bearbeitenden Oberflächen müssen trocken, sauber, rost-, fett- und trennmittelfrei sein. Problemuntergründe anschleifen. Dose mind. 2 Min. gut schütteln. Sprühabstand ca. 15 - 20 cm. Entweder kreisförmig oder in mehreren Kreuzgängen mit Zwischenabdunstung auftragen. Überlackierbar nach 10 - 15 Minuten mit allen gängigen Autolacken. Nach Gebrauch Steigrohr und Sprühkopf überkopf freisprühen bis nur noch Treibmittel austritt.18,32 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bostik SL C710 Best Spachtelmasse Ausgleichsmasse Nivelliermasse 25 kg SackBostik SL C710 Best (Ehemaliger Name: Niboplan Best, Ardalan Best XL), 25 kg Sack. Dient im Innenbereich zum Spachteln, Ausgleichen und Nivellieren von Estrichen, Schnellestrichen und Rohbetondecken. Kann auf harten, massiven Untergründen eingesetzt werden, speziell auf kritischen Untergründen, z. B. auf Altuntergründen mit alten wasserfesten Klebstoffresten. Für den Einsatz unter Parkettbelägen geeignet. Auch in industriellen Nutzräumen (besonders bei Gabelstaplerverkehr) kann die Spachtelmasse bei anschließender Anwendung einer geeigneten Beschichtung eingesetzt werden. In Schichtstärken von 1-15 mm in einem Arbeitsgang einsetzbar. Auf Gussasphaltestrichen für Schichtdicken von 3 bis max. 5 mm geeignet. Zementäre Premium Spachtel und Nivelliermasse, längere Verarbeitungszeit, pumpfähig mit dem Pumping Truck, schnelle Begehbarkeit (bereits nach 2-3 Stunden), streckbar, kurze Verlegereife, bereits nach 12 Stunden, besonders spannungsarm, besonders glatte Oberfläche, schnell hydraulisch abbindend, selbstverlaufend, optimaler Verlauf in dünnen Schichten, stuhlrollengeeignet ab 1 mm Schichtdicke, rakelfähig, dünnschichtig ausziehbar, geeignet als Untergrund für Parkettverlegungen ab 2 mm Schichtdicke, geeignet bei Gabelstaplerverkehr ab 3 mm Schichtdicke (bei anschließender Anwendung einer geeigneten Beschichtung) Giscode ZP 1, Emicode EC 1R - sehr emissionsarm Verbrauch : je 1mm Schichtstärke ca 1.5 kg je m2 Lagerung: kühl und trocken Lieferung: Bostik SL C710 Best (Ehemaliger Name: Niboplan Best), 25 kg Sack, grau Branchen: Handwerk, Baumeister, Bauherren, Hausbauer, Fertighausbau, Fliesen-Platten-Mosaikleger, Fuger , Abdichter, Bodenleger, Raumausstatter, Parkettleger, Estrichleger, Hobby und Heimwerker etc.. Umfangreiches Sortiment an Verarbeitungshilfen lieferbar. weitere Informationen siehe Download!63,19 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Welche Grundierung für ausgleichsmasse?
Welche Grundierung für Ausgleichsmasse ist die beste Wahl für dein Projekt? Es gibt verschiedene Arten von Grundierungen, die speziell für die Verwendung mit Ausgleichsmassen entwickelt wurden. Es ist wichtig, die richtige Grundierung zu wählen, um eine optimale Haftung und Haltbarkeit der Ausgleichsmasse zu gewährleisten. Einige Grundierungen sind speziell für saugende Untergründe wie Beton oder Estrich geeignet, während andere für nicht saugende Untergründe wie Fliesen oder Holz entwickelt wurden. Bevor du mit der Anwendung beginnst, solltest du sicherstellen, dass du die richtige Grundierung für deine spezifischen Anforderungen auswählst. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
MIPA 2K Epoxy Grundierfüller 2:1 EP-Grundierung, 1Ltr.Chromatfreie 2K-Grundbeschichtung auf Basis Epoxidharz für Stahl, verzinkte Flächen und NE-Metalle mit sehr guten Korrosionsschutzeigenschaften. Einsatz als Naß-in-Naß Füller, Schleiffüller oder Haftvermittler. Überarbeitbar mit Polyesterspachtel nach forcierter Trocknung (30 Minuten / 60 - 80 ° C). Inhalt: 1 Liter Mischungsverhältnis: 2:1 mit EP-Härter E10 / E25 (nicht im Lieferumfang enthalten - bitte separat Härter E10 (kurz) oder E25 (normal) dazubestellen!)26,04 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wo liegt der Unterschied zwischen Haftgrund, Grundierung und Tiefengrund?
Haftgrund, Grundierung und Tiefengrund sind alle Produkte, die vor dem Auftragen von Farbe oder Lack auf Oberflächen verwendet werden. Der Haftgrund dient dazu, die Haftung der Farbe auf schwierigen Untergründen zu verbessern. Die Grundierung wird verwendet, um die Oberfläche zu glätten, Unebenheiten auszugleichen und die Farbe gleichmäßig aufzutragen. Der Tiefengrund wird verwendet, um poröse Untergründe zu versiegeln und das Eindringen von Farbe oder Feuchtigkeit zu verhindern. **
-
Welche Arten von Ausgleichsmasse sind für die Untergrundvorbereitung vor dem Verlegen von Bodenbelägen am besten geeignet?
Fließspachtelmasse eignet sich gut für glatte Untergründe wie Estrich oder Beton. Nivelliermasse ist ideal für unebene Untergründe und gleicht Unebenheiten bis zu einer bestimmten Höhe aus. Schnell trocknende Ausgleichsmassen sind für Projekte mit Zeitdruck geeignet. **
-
Wird TMS Vorbereitungsmaterial benötigt?
Ja, für die Vorbereitung auf die Transkranielle Magnetstimulation (TMS) wird spezielles Vorbereitungsmaterial benötigt. Dieses Material umfasst in der Regel Informationen über den Ablauf der TMS-Behandlung, mögliche Risiken und Nebenwirkungen sowie Anweisungen zur Vorbereitung auf die Sitzungen. Es kann auch Übungen oder Aufgaben enthalten, die vor der TMS-Behandlung durchgeführt werden müssen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.